Một lỗ hỏng bảo mật nghiêm trọng trong tiện ích đăng nhập xã hội cho WordPress đã được phát hiện, có thể cho phép tấn công lấy quyền truy cập tài khoản người dùng.
Plugin Social Login & Register hiện được sử dụng trên hơn 30.000 website, đã xác định có lỗ hổng bỏ qua xác thực tài khoản ảnh hưởng đến phiên bản từ 7.6.4 trở về. Cho phép tin tặc sử dụng địa chỉ email để truy cập tài khoản của người dùng.
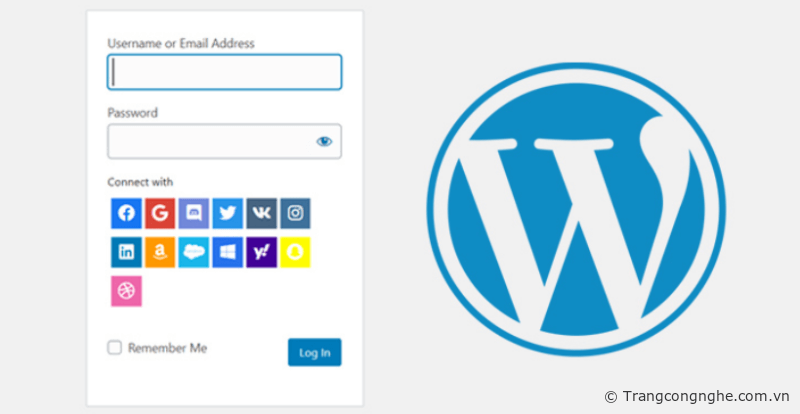
Lỗ hổng, có định danh CVE-2023-2982 (điểm CVSS: 9,8), liên quan đến lỗi bỏ qua xác thực, ảnh hưởng đến tất cả các phiên bản của plugin từ 7.6.4 trở về trước. Nó đã được khắc phục vào ngày 14 tháng 6 năm 2023 trong phiên bản 7.6.5 sau khi được báo cáo vào ngày 2 tháng 6 năm 2023.
Theo István Márton của Wordfence, lỗ hổng cho phép mọi người không được xác thực lấy quyền truy cập bất kỳ tài khoản nào trên website nếu biết hoặc tìm thấy được địa chỉ email.
Lỗ hổng xuất phát từ mật khẩu được mã hóa cố định khi đăng nhập qua tài khoản mạng xã hội. Cho phép tin tặc tạo yêu cầu hợp lệ với địa chỉ email được mã hóa.
Nếu tài khoản quản trị bị tấn công, toàn bộ website sẽ bị đe dọa. Do đó, người dùng WordPress nên thường xuyên cập nhật các tiện ích lên phiên bản mới nhất để đảm bảo bảo mật.
TH (phapluatxahoi.kinhtedothi.vn)

Hacker khai thác lỗ hổng XSS trong plugin ACF phổ biến của WordPress

Hàng chục khách hàng Origin Energy bị lộ thông tin tài khoản ngân hàng

Hacker tấn công làm tê liệt toàn bộ thị trường bất động sản Rumani